Cyber Resilience Act: CRA-meldplicht in 24 en 72 uur
Op 11 september 2026 is het eerste deel van de Cyber Resilience Act (CRA) in werking getreden: de meldplicht voor fabrikanten van producten met digitale elementen. Ontdekt u een actief uitgebuite kwetsbaarheid of een ernstig incident dat de beveiliging van uw product raakt, dan moet binnen 24 uur een vroegtijdige waarschuwing de deur uit. De overige CRA-eisen, zoals productontwerp en CE-markering, gelden pas vanaf 11 december 2027. Voor de meldplicht is er geen overgangsperiode meer.
Als CISO weet u dat de termijn zelf zelden het probleem is. Het knelpunt zit ervoor. Welk besluit wordt onder tijdsdruk als eerste onduidelijk? In de praktijk is dat vaak deze vraag: wie stelt binnen de organisatie vast dát er een meldplicht is – en vanaf welk moment loopt de klok?
Wat er sinds 11 september 2026 geldt
De meldplicht uit artikel 14 CRA gaat over twee soorten gebeurtenissen:
- Actief uitgebuite kwetsbaarheden in een product met digitale elementen dat op de Europese markt beschikbaar is. Daarvoor is betrouwbaar bewijs nodig dat iemand de kwetsbaarheid met kwade bedoelingen heeft misbruikt. Een kwetsbaarheid die via responsible disclosure binnenkomt, zonder aanwijzing van misbruik, valt er niet onder.
- Ernstige incidenten die de beveiliging van het product raken: het vermogen van het product om de beschikbaarheid, authenticiteit, integriteit of vertrouwelijkheid van gegevens of functies te beschermen.
De meldplicht geldt ook voor producten die al op de markt zijn. Uw bestaande portfolio valt er dus onder.
Drie termijnen, drie verschillende taken
U meldt via het Europese Single Reporting Platform aan het coördinerende CSIRT van de lidstaat waar uw hoofdvestiging is, en tegelijk aan ENISA. In Nederland is dat het NCSC, dat een meldroute biedt via MijnNCSC en het CRA-meldformulier op ncsc.nl. De Rijksinspectie Digitale Infrastructuur (RDI) houdt markttoezicht. Alle termijnen starten op het moment dat u kennis krijgt van de kwetsbaarheid of het incident.
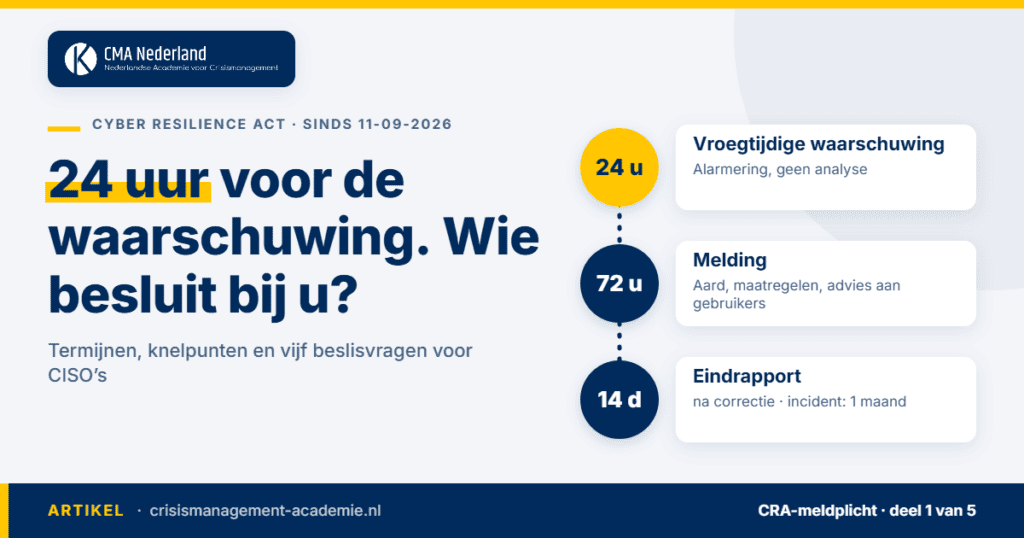
- Binnen 24 uur – vroegtijdige waarschuwing. Een alarmering, geen analyse: welk product, wat voor melding en – voor zover bekend – in welke lidstaten het product beschikbaar is. Bij incidenten ook of een onrechtmatige of kwaadwillige handeling wordt vermoed.
- Binnen 72 uur – melding. De algemene aard van de kwetsbaarheid of het incident, de corrigerende of mitigerende maatregelen die al zijn genomen en de maatregelen die gebruikers zelf kunnen nemen.
- Eindrapport. Bij een actief uitgebuite kwetsbaarheid uiterlijk 14 dagen nadat een corrigerende maatregel beschikbaar is; bij een ernstig incident uiterlijk een maand na de 72-uursmelding.
Daarnaast moet u getroffen gebruikers informeren over de kwetsbaarheid of het incident en, waar nodig, over maatregelen om het risico te beperken. Wie de verplichtingen uit artikel 14 niet nakomt, riskeert op grond van artikel 64 CRA een boete van maximaal 15 miljoen euro of 2,5 procent van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is.
Waarom dit een besturingsvraagstuk is
Het meldformulier is snel ingevuld. De 24 uur gaan verloren in de afstemming tussen productsecurity, informatiebeveiliging, juridische zaken, productmanagement en communicatie. Vier knelpunten komen vaak terug:
- Niemand is eigenaar van het kennismoment. Een signaal komt op vrijdagmiddag binnen bij de servicedesk, een ontwikkelteam of een leverancier. Niemand legt vast wanneer de organisatie ‘kennis’ kreeg.
- Beoordelen zonder mandaat. Productsecurity acht misbruik waarschijnlijk, maar wil niet melden zonder juridisch akkoord. Juridische zaken wacht op technische bevestiging.
- Meerdere meldroutes tegelijk. Raakt het incident ook uw eigen bedrijfsvoering, dan kunnen andere meldplichten parallel lopen, bijvoorbeeld onder NIS2 of de AVG. Zonder regie ontstaan tegenstrijdige boodschappen richting toezichthouders.
- Gebruikers informeren als sluitstuk. De vraag wat klanten wanneer horen, komt pas op tafel als accountmanagers de eerste telefoontjes krijgen.
Vijf beslisvragen om nu te beantwoorden
- Wie stelt de meldplicht vast? Wijs één rol aan – geen overleg – met een vervanger buiten kantoortijd.
- Wat telt als kennismoment? Leg vast welk signaal de klok start en waar dat tijdstip wordt geregistreerd.
- Wie geeft de vroegtijdige waarschuwing vrij? Een waarschuwing met onvolledige informatie is juist de bedoeling. Wie mag die ondanks onzekerheid versturen?
- Wanneer komt het crisisteam bijeen? Niet elke melding is een crisis. Bepaal wanneer directie en communicatie worden betrokken.
- Wie is eigenaar van de gebruikersinformatie? Regel inhoud, kanaal en akkoord voordat de eerste klant belt.
Eigenaarschap: een eenvoudig model
Een heldere verdeling werkt het best. Productsecurity (PSIRT) beoordeelt technisch en bereidt de melding voor. Een aangewezen meldverantwoordelijke besluit en dient in. Juridische zaken toetst parallel, maar houdt de vroegtijdige waarschuwing niet op. Communicatie bereidt de gebruikersinformatie voor. De directie wordt bij vooraf bepaalde drempels geïnformeerd en besluit over maatregelen met externe impact. Belangrijker dan de precieze verdeling is dat iedereen haar kent – en haar een keer onder tijdsdruk heeft ervaren. Meer over rollen en mandaten leest u in Crisisteam samenstellen.
De volgende stap: het meldproces één keer doorspelen
Of uw afspraken standhouden, blijkt niet uit het procesdocument maar uit een oefening. Een realistisch scenario – bijvoorbeeld een signaal over een uitgebuite kwetsbaarheid in de firmware van een geleverd product, binnengekomen buiten kantoortijd – laat binnen enkele uren zien waar overdrachten haperen. Hoe zo’n oefening eruitziet, leest u ook in Ransomware tabletop-oefening en NIS2-richtlijn en crisismanagement.
In een cybercrisisoefening toetst u het CRA-meldproces met precies de rollen die in het echt moeten besluiten – op basis van uw eigen producten, organisatie en bestaande processen.
Veelgestelde vragen over de CRA-meldplicht
Sinds wanneer geldt de CRA-meldplicht?
De meldplicht uit artikel 14 CRA geldt sinds 11 september 2026. De overige eisen van de Cyber Resilience Act gelden vanaf 11 december 2027.
Geldt de meldplicht ook voor producten die al verkocht zijn?
Ja. De meldplicht geldt voor alle producten met digitale elementen die op de Europese markt beschikbaar zijn, ook als ze vóór 11 december 2027 in de handel zijn gebracht.
Waar meldt een Nederlandse fabrikant?
Via het Single Reporting Platform bij het coördinerende CSIRT – voor fabrikanten met hoofdvestiging in Nederland het NCSC – en tegelijk bij ENISA. Het NCSC biedt hiervoor een route via MijnNCSC en het meldformulier op ncsc.nl.
Moet elke kwetsbaarheid gemeld worden?
Nee. Alleen actief uitgebuite kwetsbaarheden en ernstige incidenten die de productbeveiliging raken, zijn meldplichtig.
Let op: dit artikel geeft een organisatorische duiding en is geen juridisch advies. Bronnen: NCSC, Meldplicht Cyber Resilience Act gaat vandaag in; RDI, Cyber Resilience Act; Europese Commissie, CRA Reporting Obligations.