CRA-tabletop: welke overdracht moet u eerst toetsen?
Sinds 11 september 2026 moeten fabrikanten een actief uitgebuite kwetsbaarheid of een ernstig incident binnen 24 uur vroegtijdig melden. De meeste organisaties hebben inmiddels een meldproces op papier. De logische volgende stap is oefenen. En dan ontstaat vaak de neiging om alles in één keer te willen testen: van het eerste signaal tot en met het eindrapport.
Dat is zelden de beste start. Een oefening die alles wil toetsen, toetst weinig grondig. Kies liever de ene overdracht waar uw organisatie de termijn het eerst kwijtraakt. Bij de meeste fabrikanten is dat niet het indienen van de melding, maar het moment waarop een signaal een besluit moet worden.
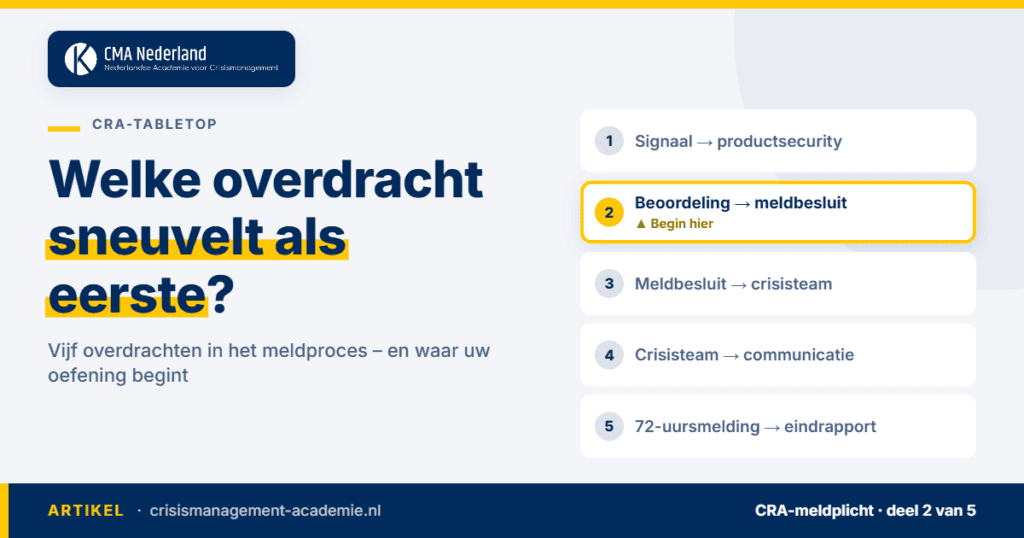
Vijf overdrachten in het CRA-meldproces
- Signaal → productsecurity. Een melding komt binnen via de servicedesk, een installatiepartner, een leverancier van een softwarecomponent, een onderzoeker of een publiek advisory. Die moet bij het PSIRT terechtkomen, met tijdstip.
- Productsecurity → meldbesluit. Het PSIRT beoordeelt of er bewijs is van actief misbruik of van een ernstig incident. Een aangewezen persoon moet daar een besluit van maken: melden of niet.
- Meldbesluit → crisisteam. Raakt het meerdere productlijnen, grote klanten of veiligheidsfuncties, dan moet worden opgeschaald.
- Crisisteam → communicatie. Getroffen gebruikers moeten worden geïnformeerd. Inhoud, moment en kanaal vragen akkoord.
- 72-uursmelding → eindrapport. Na de acute fase zakt de aandacht weg, maar de termijn voor het eindrapport loopt door.
Waarom overdracht 2 het beste startpunt is
Op overdracht 2 komen techniek, juridische zaken en leiderschap samen. Een bekend patroon: het PSIRT wil eerst zekerheid over misbruik, juridische zaken wil eerst een technisch oordeel, en de directie weet nog van niets. Terwijl de CRA er juist van uitgaat dat de vroegtijdige waarschuwing met onvolledige informatie wordt gedaan. Wie op zekerheid wacht, mist de termijn.
Het mooie aan deze overdracht: u kunt haar met een kleine groep in een compacte oefening realistisch toetsen. Meer over opzet en varianten leest u in Crisissimulatie en tabletop-oefening.
Een scenario dat de juiste onzekerheid oproept
Een goed scenario bootst de twijfel na die u in het echt tegenkomt. Drie injects zijn meestal genoeg:
- Inject 1 – het vage signaal: een installatiepartner meldt dat een aantal geleverde besturingsunits onverwacht opnieuw opstart. Geen bewijs van een aanval, wel een samenloop met een publiek besproken exploit in een gebruikte opensourcecomponent.
- Inject 2 – het beeld wordt scherper: een klant in België meldt vergelijkbaar gedrag, en in de logbestanden duikt verkeer op van een onbekend adres. Het PSIRT acht misbruik waarschijnlijk, maar kan het nog niet bewijzen.
- Inject 3 – de klok: er zijn 18 uur verstreken sinds het eerste signaal en de meldverantwoordelijke zit in het vliegtuig. Wie besluit nu?
Speel het scenario op een realistisch tijdstip. Een signaal op vrijdag om 16.30 uur zet uw organisatie anders onder druk dan een melding op dinsdagochtend.
Wat de oefening moet opleveren
Bepaal vooraf welke vragen na afloop beantwoord moeten zijn:
- Op welk moment had de organisatie kennis in de zin van de CRA, en wie heeft dat vastgelegd?
- Wie nam het meldbesluit, op basis waarvan en hoe snel?
- Werkte de vervanging toen de meldverantwoordelijke onbereikbaar was?
- Welke gegevens voor de vroegtijdige waarschuwing waren beschikbaar – bijvoorbeeld in welke lidstaten het product op de markt is – en welke ontbraken?
- Wanneer en hoe werd de directie geïnformeerd?
Wie aan tafel zit
Houd de groep klein: de leiding productsecurity, de meldverantwoordelijke en diens vervanger, iemand van juridische zaken, de productmanager van de betrokken lijn en – voor het laatste deel – een directielid of de crisiscoördinator. Een onafhankelijke facilitator voorkomt dat de oefening verzandt in een technische discussie.
Daarna: de volgende overdrachten
Staat het meldbesluit, oefen dan de overdracht naar communicatie: wat horen getroffen gebruikers, wanneer en van wie? Een derde oefening kan de opschaling naar het crisisteam en de nasleep tot het eindrapport beslaan. De termijnen zelf leest u na in CRA-meldplicht in 24 en 72 uur.
Een cybercrisisoefening biedt hiervoor het kader: wij bouwen het scenario op basis van uw producten en processen, begeleiden de oefening en leggen de uitkomsten zo vast dat uw team er concrete verbeteringen uit kan halen.
Veelgestelde vragen
Hoe lang duurt een CRA-tabletop gericht op één overdracht?
Een gerichte oefening op één overdracht past doorgaans in een dagdeel, inclusief voorbespreking en gezamenlijke evaluatie. De exacte duur hangt af van scenario en deelnemers.
Moeten we tijdens de oefening echt een melding doen?
Nee. De oefening toetst de besluitvorming. Het indienen kunt u simuleren met een intern sjabloon.
Is één oefening per jaar genoeg?
Dat hangt af van hoe vaak rollen, producten en leveranciers veranderen. Na wisselingen in sleutelrollen of grote productintroducties is een nieuwe oefening verstandig.
Let op: dit artikel geeft een organisatorische duiding en is geen juridisch advies. Bron meldplicht: NCSC.