CRA-voorbereiding: welke informatie moet direct beschikbaar zijn?
De 24-uurstermijn voor de vroegtijdige waarschuwing onder de Cyber Resilience Act lijkt krap, maar is bedoeld voor een eerste, beknopte melding. De tijd gaat zelden verloren aan het invullen. Hij gaat verloren wanneer op het moment zelf nog moet worden uitgezocht welke productversie geraakt is, in welke landen die verkocht wordt, wie toegang heeft tot de meldroute en wie akkoord moet geven.
Dit artikel is bedoeld voor CISO’s en leidinggevenden productsecurity die hun meldproces al hebben beschreven en nu willen zeker weten dat de benodigde informatie er ook echt is als het erop aankomt.
Wat de meldingen vragen
Sinds 11 september 2026 melden fabrikanten actief uitgebuite kwetsbaarheden en ernstige incidenten via het Single Reporting Platform aan het coördinerende CSIRT – in Nederland het NCSC – en aan ENISA. De vroegtijdige waarschuwing binnen 24 uur noemt onder meer het getroffen product en, voor zover bekend, de lidstaten waar het beschikbaar is. De melding binnen 72 uur beschrijft de algemene aard van de kwetsbaarheid of het incident, de genomen corrigerende of mitigerende maatregelen en wat gebruikers zelf kunnen doen. Ook moeten getroffen gebruikers worden geïnformeerd.
Daaruit volgt welke informatie u vooraf paraat moet hebben.
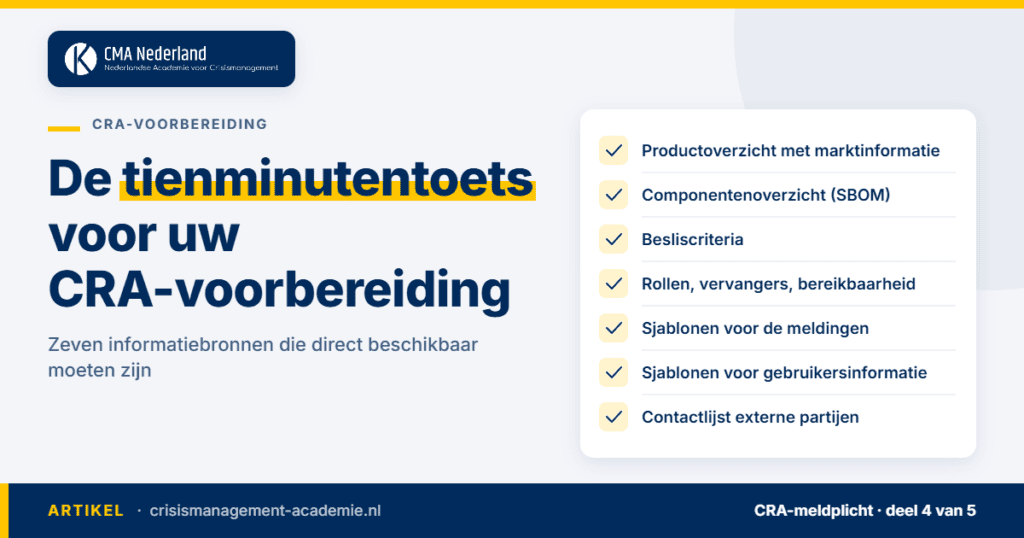
Checklist: zeven informatiebronnen die klaar moeten liggen
1. Productoverzicht met marktinformatie
Een actueel overzicht van producten met digitale elementen, met versies en de EU-lidstaten waar ze beschikbaar zijn. Zonder dit overzicht is de vroegtijdige waarschuwing onvolledig of vertraagd.
2. Componentenoverzicht
Per product een overzicht van gebruikte software- en firmwarecomponenten, bijvoorbeeld als software bill of materials (SBOM). Daarmee beantwoordt u snel de vraag of een publiek bekende, uitgebuite kwetsbaarheid in een component voor u relevant is.
3. Besliscriteria
Een korte, intern afgestemde beschrijving van wanneer een kwetsbaarheid als actief uitgebuit geldt en wanneer een incident ernstig is – met voorbeelden uit uw eigen portfolio. Stem de uitleg af met juridische zaken.
4. Rollen, vervangers en bereikbaarheid
Wie stelt de meldplicht vast, wie dient in, wie informeert de directie? Met namen, vervangers en bereikbaarheid buiten kantoortijd. Controleer ook wie toegang heeft tot MijnNCSC of het meldformulier, of die toegang snel kan regelen.
5. Sjablonen voor waarschuwing en melding
Interne sjablonen met de verplichte gegevens, aangevuld met wat u zelf wilt vastleggen: tijdstip van kennisname, bron van het signaal en onderbouwing van het besluit. Sjablonen verkorten de afstemming en houden de boodschap consistent.
6. Sjablonen voor gebruikersinformatie
Tekstblokken voor het informeren van getroffen gebruikers, afgestemd met communicatie en juridische zaken, plus een overzicht van kanalen: klantportaal, directe benadering van grote klanten, partners en website. Sluit aan op uw bestaande crisiscommunicatieplan.
7. Contactlijst externe partijen
Contactpersonen bij leveranciers van kritieke componenten, bij externe partijen voor forensisch onderzoek of juridisch advies, en bij belangrijke distributeurs. Midden in een incident is er geen tijd om contracten door te spitten op noodcontacten.
Waar de informatie moet staan
De beste checklist helpt niet als die op een systeem staat dat tijdens het incident onbereikbaar is. Leg vast waar de informatie staat, wie erbij kan en hoe u erbij komt als centrale IT-systemen geraakt zijn. Wijs ook een eigenaar aan die de informatie actueel houdt, in elk geval bij productintroducties, versiewijzigingen en wisselingen in sleutelrollen. Wat er gebeurt als de keten zelf de zwakke plek is, leest u in NIS2 supply chain risico.
De tienminutentoets
Een eenvoudige toets laat zien of de informatie in de praktijk werkt. Noem iemand uit het meldproces een willekeurig product en een softwarecomponent. Kan die persoon binnen tien minuten zeggen in welke lidstaten de betreffende versie beschikbaar is, wie de melding vrijgeeft en waar het sjabloon staat? Zo niet, dan weet u waar u moet beginnen.
Nog realistischer wordt het onder tijdsdruk in een oefening. Welke overdracht u daarbij eerst toetst, leest u in CRA-tabletop: welke overdracht moet u eerst toetsen?; de termijnen zelf in CRA-meldplicht in 24 en 72 uur.
In een cybercrisisoefening toetsen we met uw team of de voorbereide informatie in het scenario op tijd beschikbaar is – en waar die moet worden aangevuld.
Veelgestelde vragen
Is een SBOM verplicht voor de CRA-meldplicht?
De verplichting om een SBOM op te stellen hoort bij de eisen die vanaf 11 december 2027 gelden. Voor de meldplicht is een SBOM nu al praktisch nuttig, omdat u er veel sneller mee kunt bepalen of u geraakt bent.
Wie beheert deze informatie?
Meestal productsecurity samen met productmanagement. Het belangrijkste is één aangewezen eigenaar en een vast moment waarop de informatie wordt bijgewerkt.
Let op: dit artikel geeft een organisatorische duiding en is geen juridisch advies. Bronnen: NCSC; Europese Commissie, CRA Reporting Obligations.