CRA: welke besluiten vraagt productsecurity van de directie?
De meldplicht uit de Cyber Resilience Act wordt vaak gezien als werk voor productsecurity: kwetsbaarheid beoordelen, vroegtijdig waarschuwen, melding aanvullen. Dat klopt, maar het is niet het hele verhaal. Zodra een actief uitgebuite kwetsbaarheid meerdere klanten, een belangrijke productlijn of de publieke beeldvorming raakt, liggen er besluiten op tafel die alleen de directie kan nemen. En die besluiten vallen in dezelfde 72 uur waarin de meldingen lopen.
Als CISO bent u de verbindende schakel. In dit artikel: wat de directie vóór een incident moet weten, welke besluiten tijdens een incident bij de directie liggen en hoe een korte, bruikbare briefing eruitziet.
Waarom de directie nu aan tafel hoort
Sinds 11 september 2026 geldt de meldplicht uit artikel 14 CRA, ook voor producten die al op de markt zijn. Het niet nakomen van die verplichtingen kan op grond van artikel 64 leiden tot een boete van maximaal 15 miljoen euro of 2,5 procent van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is. Die orde van grootte maakt de meldplicht al een bestuursonderwerp.
Belangrijker nog is de praktische kant. Een melding aan de toezichthouder en het informeren van gebruikers hebben externe impact: op klantrelaties, contracten, distributiepartners en reputatie. Die afwegingen horen niet alleen bij een vakteam.
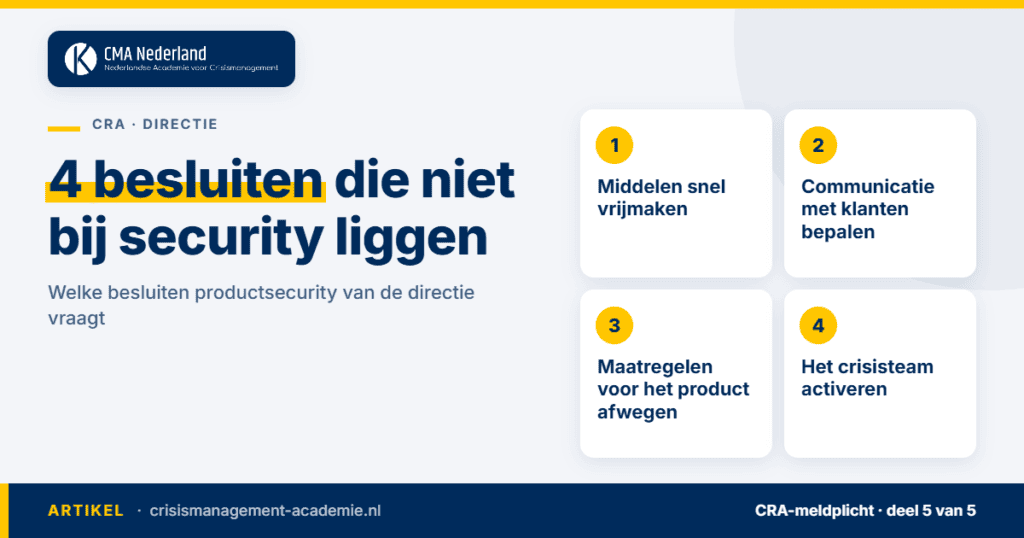
Vier besluiten die bij de directie liggen
- Middelen vrijmaken. Extern forensisch onderzoek, extra ontwikkelcapaciteit voor een beveiligingsupdate, juridisch advies: productsecurity heeft snelle akkoorden nodig, niet de reguliere inkoopprocedure.
- Klantcommunicatie bepalen. Dat gebruikers geïnformeerd worden, staat vast. Hoe open, via welke kanalen en met welke prioriteit per klant is een directiebesluit.
- Productmaatregelen afwegen. Verkoop van een geraakte versie pauzeren, functies via een update uitschakelen, klanten een tijdelijke oplossing adviseren: dat heeft commerciële gevolgen en vraagt een helder mandaat.
- Het crisisteam activeren. Niet elke melding is een crisis. Leg vooraf vast bij welke criteria het crisisteam bijeenkomt. Zie ook Opschalen en afschalen van de crisisorganisatie.
Wat productsecurity vooraf aan de directie moet uitleggen
De directie heeft geen technische details nodig, wel een helder beeld op vijf punten:
- De termijnen: vroegtijdige waarschuwing binnen 24 uur, melding binnen 72 uur, eindrapport binnen 14 dagen na een beschikbare correctie of – bij een ernstig incident – binnen een maand na de 72-uursmelding.
- De besluitlogica: wie stelt de meldplicht vast, en waarom mag die persoon melden zonder eerst de directie te bereiken?
- De opschalingscriteria: wanneer wordt de directie geïnformeerd, wanneer wordt het crisisteam geactiveerd?
- De afhankelijkheden: van welke leveranciers en componenten hangt het reactievermogen af?
- De oefenstatus: is het proces al eens onder tijdsdruk beproefd, en wat kwam daaruit?
De briefing tijdens een incident: één pagina, vijf regels
Tijdens een incident heeft de directie weinig tijd. Een vaste korte briefing zorgt dat niets tussen wal en schip valt:
- Beeld: wat weten we, wat niet? Welk product, welke versies, welke markten?
- Klok: wanneer kregen we kennis, welke termijn verloopt als eerste?
- Stand van melden: is de vroegtijdige waarschuwing gedaan? Wat is de volgende stap?
- Gevraagd besluit: welk besluit is nodig van de directie – en uiterlijk wanneer?
- Volgende update: wanneer en in welke vorm?
Leg dit format nu vast en stem het af met de directie. Dan weet in het echt iedereen welke informatie komt en welk antwoord wordt verwacht.
Samen oefenen in plaats van alleen informeren
Een presentatie over de meldplicht zorgt voor bewustwording. Handelingszekerheid ontstaat pas als directie en productsecurity samen een situatie doorspelen: het team levert de briefing, de directie besluit met onvolledige informatie. Hoe dat eruitziet, leest u in Wargaming voor de directie en Besluitvorming onder druk. De basis van de meldplicht staat in CRA-meldplicht in 24 en 72 uur.
Een cybercrisisoefening brengt directie, CISO en productsecurity samen in een realistisch CRA-scenario – met de focus op de besluiten die alleen samen genomen kunnen worden.
Veelgestelde vragen
Moet de directie elke CRA-melding goedkeuren?
De CRA schrijft geen interne goedkeuringslaag voor. Omdat de vroegtijdige waarschuwing binnen 24 uur moet, is het verstandig het meldbesluit bij een aangewezen rol te beleggen en de directie volgens vaste criteria te informeren.
Hoe vaak moet de directie over de CRA-gereedheid worden bijgepraat?
Dat hangt af van uw portfolio en governance. Een vaste plek in de reguliere risicorapportage werkt goed, aangevuld met een terugkoppeling na elke oefening of echte melding.
Let op: dit artikel geeft een organisatorische duiding en is geen juridisch advies. Bron: Europese Commissie, CRA Reporting Obligations.